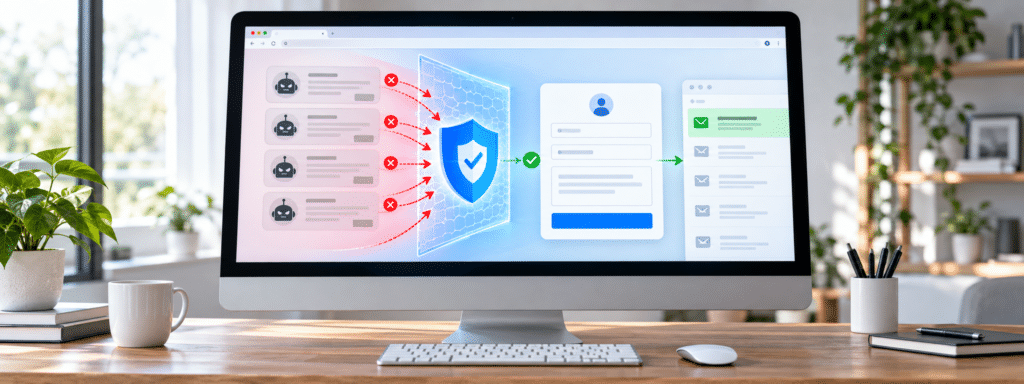
Когда в почте появляются десятки одинаковых сообщений, первая мысль — поставить капчу. Но форма может одновременно страдать от разных проблем: боты отправляют мусор, настоящие заявки не доходят, а сама кнопка не срабатывает. Поэтому защита формы WordPress от спама начинается с определения, где именно ломается цепочка от посетителя до менеджера.
Не путайте спам, сбой формы и пропавшее письмо
Спам — это нежелательные отправки, которые проходят через форму. Сбой формы выглядит иначе: посетитель нажимает кнопку, но не получает понятного результата или видит ошибку. При проблеме с доставкой форма может сработать, а письмо не появиться в нужном ящике. Для последнего сценария пригодится отдельная проверка почты WordPress и доставки писем.
Сделайте три разных теста на копии или в согласованное время: отправка обычных данных, отправка с пустым обязательным полем и проверка того, куда попадает уведомление. Не используйте в примере персональные данные реального клиента. Важно увидеть не только сообщение на экране, но и конечный результат — письмо, запись в CRM или другой согласованный канал.
Что проверить в устройстве формы
Сначала определите, чем создана форма: плагином, блоком темы или собственным кодом. От этого зависят место проверки и способ обновления. Затем посмотрите:
- какие поля обязательны и как форма сообщает об ошибке;
- отправляется ли запрос с телефона и компьютера;
- куда уходит заявка и кто получает уведомление;
- есть ли повторная отправка при обновлении страницы или двойном нажатии;
- что происходит, если внешняя почта или CRM временно недоступны.
Если форма связана с CRM, аналитикой или личным кабинетом, проверяйте весь маршрут. Успешное сообщение в браузере ещё не подтверждает, что заявка сохранена и дошла до сотрудника.
Как выбрать защиту от ботов
Защита должна учитывать тип формы и сценарий посетителя. Скрытое поле-ловушка может отсеивать простых ботов, проверка поведения — незаметно оценивать подозрительную отправку, а видимая проверка нужна только там, где других мер недостаточно. Серверная проверка полезна, когда запросы обходят интерфейс и обращаются к обработчику напрямую.
У любого варианта есть цена: лишнее действие снижает удобство, а слишком мягкое правило пропускает мусор. Выбирайте защиту после проверки текущего потока и не включайте сразу несколько несовместимых решений. После изменения повторите обычную отправку, мобильный сценарий и проверку уведомления.
Как не потерять настоящую заявку
Отдельно решите, что делать с подозрительными отправками. Полезно сохранять понятный признак причины блокировки и иметь место, где можно проверить спорный случай, а не просто удалять всё подряд. В интерфейсе формы оставьте ясное сообщение об успешной отправке и не просите посетителя повторять действие без причины.
Если спам появился после изменения темы, полей или интеграции, ищите момент, когда он начался. Так можно исправить конкретный участок, а не менять всю форму вслепую.
Не меняйте одновременно обработчик формы, почтовую отправку и антиспам. Иначе после теста будет сложно понять, какое изменение помогло или создало новый сбой. Для каждой версии сохраните дату проверки и короткую запись о том, где появилась заявка.
Когда нужна доработка
К разработчику стоит обращаться, если форма собрана вручную, связана с несколькими системами, теряет заявки или требует проверки на сервере. В таких случаях важно описать исходный сценарий, фактический результат и канал, где должна появиться заявка. Это позволяет обсуждать задачу как доработку, а не как установку случайного плагина.
Опишите проблему и адрес нужной страницы в анкете ZALMAR.